Bilde: Apple
Foxconn bekrefter cyberangrep: hackere hevder Apple-filer på avveie
Hva skjedde
The Mac Observer melder at Foxconn har bekreftet et cyberangrep etter at en ransomware-gruppe hevdet å ha stjålet store mengder data, inkludert Apple-relaterte prosjektfiler. TechCrunch omtaler også at en ransomware-gruppe hevder ansvar og forsøker å presse Foxconn. Cult of Mac skriver at gruppen Nitrogen skal ha stått bak angrepet og kan ha fått med seg Apple-prosjektfiler.
 Bilde: Apple
Hva det betyr
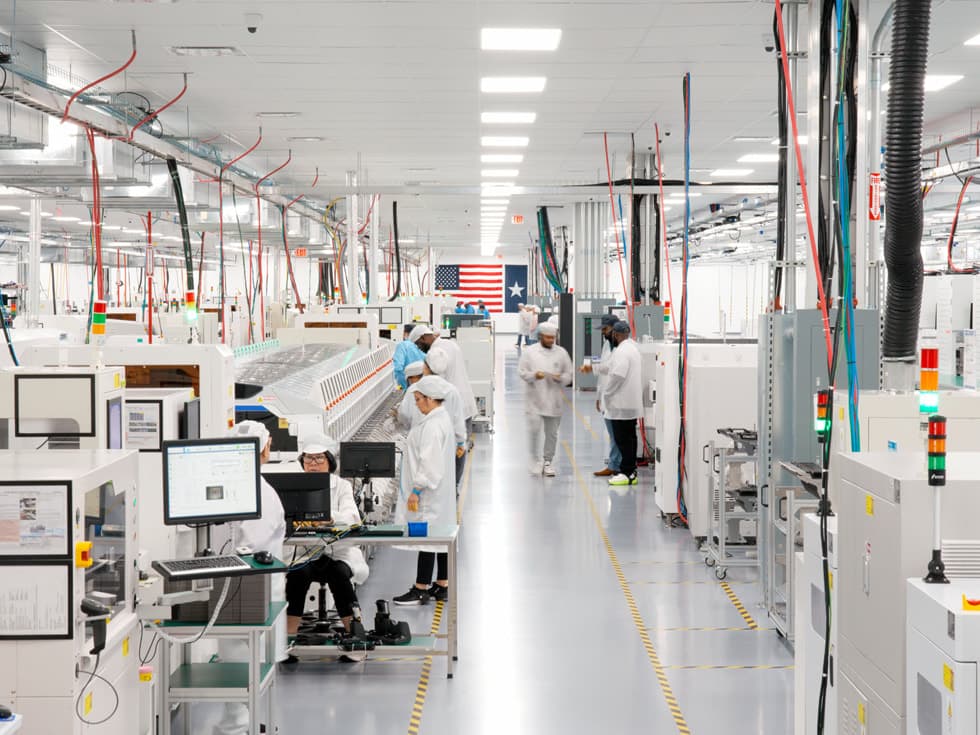
Apple outsourcer mye av produksjonen, men kan aldri outsource risikoen. Når en underleverandør rammes, får vi typisk tre mulige konsekvenser:
- Informasjonslekkasje: interne dokumenter kan avsløre produkter, tidslinjer eller tekniske detaljer.
- Operasjonell risiko: angrep kan forstyrre fabrikk-IT, logistikk og planlegging.
- Tillit og krav: Apple kan tvinges til å stramme inn sikkerhetskrav og revisjoner i hele leverandørkjeden, med kostnad og friksjon.
Det vi ikke vet fra kildene er hvor bekreftet «Apple-prosjektfiler» er, utover hackernes påstander – eller hvilke konkrete Apple-prosjekter det eventuelt gjelder. Dermed må saken leses med forbehold: ransomware-grupper overdriver ofte for å øke presset.
Min vurdering
Dette er en påminnelse om at «Apple er sikkert» bare gjelder helt til grensen av Apples egne systemer. Så snart du beveger deg ut i økosystemet av produsenter, underleverandører og kontraktører, blir Apple en del av samme industrielle risikobilde som alle andre.
Det mest ubehagelige med ransomware i 2026 er at motivasjonen ikke lenger bare er penger. Lekkasje av prosjektfiler kan også brukes strategisk: for å manipulere aksjekurs, for å skade merkevare, eller for å gi konkurrenter innsikt. Og selv om Apple kan tåle en lekkasje PR-messig, er det leveranse- og kostnadssiden som kan bite: ekstra sikkerhetstiltak, forsinkelser, og mer «compliance»-byråkrati i produksjon.
Norsk relevans:
- Norske forhandlere og bedrifter merker det hvis leveranser strammes inn eller enkelte konfigurasjoner blir vanskeligere å få tak i.
- Angrep på industribedrifter er et voksende tema også i Norge; saken viser hvorfor leverandørkjede-sikkerhet bør være like viktig som intern IT-sikkerhet.
 Bilde: Apple
Hva du bør gjøre
- Følg med på om Foxconn eller Apple bekrefter mer om omfanget – særlig om det blir offentliggjort hvilke data som er tatt.
- Vær skeptisk til «lekkasjer» som dukker opp i etterkant: de kan være manipulerte eller brukt som pressmiddel.
- I bedrift: vurder leverandørrisiko i innkjøp av Apple-utstyr (leveringstid/alternativer) hvis markedet blir strammere.
- Hvis du jobber med produksjon/IT: bruk saken som argument for strengere krav til leverandører (MFA, segmentering, logging, backup).
- Som forbruker: ikke trekk forhastede konklusjoner om kommende Apple-produkter basert på påståtte dokumenter.
Kilder
Relaterte artikler
Rapport: Apple vurderer KI-server med M8 Ultra og mulig Nvidia-teknologi
Apple vurderer ifølge The Information et serversystem for eksterne kunder med to eller fire framtidige M8 Ultra-brikker. NVLink Fusion skal være blant løsningene som er vurdert, men Reuters kunne ikke verifisere rapporten uavhengig. Produktet er tidligst ventet i 2029 og kan bli skrinlagt.
Ny iCloud+ inkluderer Apple TV og Arcade i 102 markeder – ikke Norge
iCloud+ finnes allerede i Norge. Den nye iCloud+-pakken inkluderer Apple TV og Apple Arcade uten pristillegg i 102 markeder, men foreløpig ikke her.
Rapport: Apple gjør Genius Bar tydeligere i flere butikker
Apple skal fremskynde ombyggingen av egne butikker og igjen gi teknisk støtte en fast plass. Planene peker mot en mer praktisk butikkmodell, men er foreløpig ikke bekreftet av Apple.