Bilde: Apple
Apple avslører flere sikkerhetsdetaljer i eldre oppdateringer
Hva skjedde
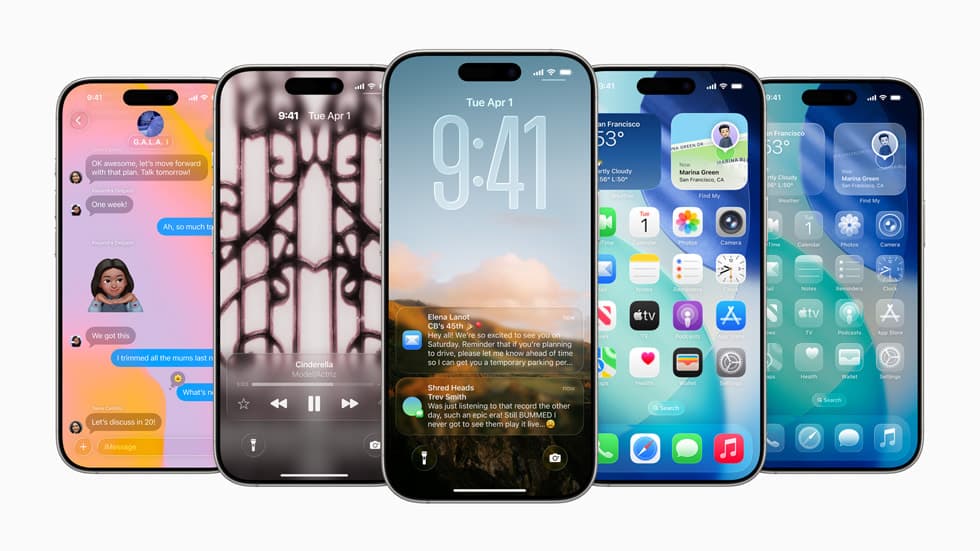
Apple har oppdatert «security content»-sidene sine og lagt til flere CVE-detaljer for sårbarheter som ble fikset i en rekke oppdateringer på tvers av iOS, iPadOS, watchOS, visionOS og macOS, ifølge 9to5Mac og AppleInsider.
AppleInsider trekker spesielt frem at Apple også la til en Siri-relatert sårbarhet under iOS 26, der problemet skal ha gjort det mulig å få tilgang til Private Tabs uten riktig autentisering, og at dette ble løst med forbedret «state management».
 Bilde: Apple
Hva det betyr
For vanlige brukere betyr dette først og fremst én ting: punktoppdateringer er ofte sikkerhetsoppdateringer, selv når de ser «små» ut. Når Apple i etterkant publiserer flere CVE-detaljer, kan det endre hvor alvorlig en oppdatering fremstår.
For IT/MDM-miljøer er slike oppdateringer mer enn «nytt»: de er dokumentasjon. CVE-ene gjør det mulig å:
- vurdere risiko (fjernutnyttelse vs. fysisk tilgang, påvirket komponent, alvorlighetsgrad),
- prioritere utrulling,
- forklare internt hvorfor oppdatering må skje.
Kildene sier ikke hvilke konkrete CVE-er (nummer/liste) som ble lagt til utover eksempelet nevnt av AppleInsider, så vi kan ikke rangere alvorlighetsgrad mer presist her.
Min vurdering
Dette er en av de mest undervurderte Apple-nyhetene i feeden: ikke fordi det er «ny funksjon», men fordi det er innsikt i trusselbildet.
Når Apple etterpubliserer detaljer, er det ofte fordi:
- de ikke vil gi angripere en «oppskrift» før mange nok har oppdatert, eller
- de først får bekreftet/klassifisert sårbarheter med CVE i etterkant.
For Norge er dette ekstra aktuelt fordi vi har høyt iPhone- og Mac-bruk i arbeidslivet – og fordi mange sitter i blandet miljø (privat jobbtelefon, BYOD, skoleenheter). Da blir «jeg oppdaterer senere» en reell sikkerhetsgjeld.
Jeg mener derfor at den mest fornuftige tommelfingerregelen er: hvis du ser at Apple legger til flere CVE-detaljer i etterkant, er det et tegn på at oppdateringene ikke bare var kosmetikk. Det er en påminnelse om at stabilitet og sikkerhet ofte er samme sak.
Hva du bør gjøre
- Sjekk om enhetene dine kjører siste tilgjengelige versjon av iOS/iPadOS/macOS/watchOS – og oppdater hvis du ligger bak.
- Hvis du administrerer enheter i jobb/skole: bruk Apples oppdaterte CVE-informasjon til å justere prioritet og tidsfrister.
- Vurder ekstra tiltak hvis du utsetter oppdatering (begrens installasjon av profiler/apper, vær streng på passord/Face ID, unngå ukjente lenker).
- Følg med på Apples sikkerhetssider framover: når CVE-detaljer «etterfylles», kan det være et hint om at sårbarheter har fått mer avklaring.
Kilder
Relaterte artikler
Rapport: Apple vurderer KI-server med M8 Ultra og mulig Nvidia-teknologi
Apple vurderer ifølge The Information et serversystem for eksterne kunder med to eller fire framtidige M8 Ultra-brikker. NVLink Fusion skal være blant løsningene som er vurdert, men Reuters kunne ikke verifisere rapporten uavhengig. Produktet er tidligst ventet i 2029 og kan bli skrinlagt.
Ny iCloud+ inkluderer Apple TV og Arcade i 102 markeder – ikke Norge
iCloud+ finnes allerede i Norge. Den nye iCloud+-pakken inkluderer Apple TV og Apple Arcade uten pristillegg i 102 markeder, men foreløpig ikke her.
Rapport: Apple gjør Genius Bar tydeligere i flere butikker
Apple skal fremskynde ombyggingen av egne butikker og igjen gi teknisk støtte en fast plass. Planene peker mot en mer praktisk butikkmodell, men er foreløpig ikke bekreftet av Apple.